「PCの電源を切るな」が鉄則?ランサムウェア被害を最小限に食い止める“初動10分”の真実と、中小企業が取るべき現実的な防衛策【マニュアル付】
はじめに:セキュリティ事故の明暗を分けるのは「最初の10分」
「パソコンが身代金を要求する不審な画面でロックされた」
「社員が怪しい添付ファイルを開いてしまった直後、挙動がおかしくなった」
近年、サプライチェーン攻撃の激化により、中小・中堅企業をターゲットとしたサイバー攻撃は「受けるか受けないか」ではなく「いつ受けるか」のフェーズに入りました。
こうした有事の際、多くの現場で良かれと思って実行され、結果として被害を何倍にも拡大させてしまう典型的なNG初動が存在します。それが「慌ててPCの電源ボタンを長押しして強制終了する(電源を切る)」という対応です。
本記事では、Webサイト運用や社内システムを守る企業のWeb担当者・経営層に向けて、インシデント発生時の現場実態と、現場の「人」と「システム」の両面から会社を守る現実的な防衛アプローチを解説します。
なぜ「電源を切る」のが致命的ミスになるのか?
かつては「ウイルスの活動を止めるため、即座に電源を落とせ」と言われていた時代もありました。しかし、現代の高度なランサムウェアや標的型攻撃において、電源オフは「自ら証拠と復旧の手がかりを破棄する行為」に他なりません。
その技術的理由は主に以下の2点です。
1. メモリ(RAM)上の揮発性データ(フォレンジック情報)が消滅する
PCの電源を切ると、主記憶装置であるメモリ(RAM)内のデータは一瞬で消失します。メモリ上には以下のような極めて貴重な痕跡が残されています。
- メモリ上のみで実行されるマルウェアのコード(ファイルレスマルウェアの場合、ストレージに痕跡を残さないためメモリが唯一の証拠)
- 不正通信先(C2サーバー)のIPアドレスや通信セッション情報
- 暗号化処理の途中でメモリ上に一時展開されていた暗号鍵やモジュール
これらが消えると、専門ベンダーが事後調査に入っても「どこから侵入され、何の情報が漏洩したのか」を特定(デジタルフォレンジック)できなくなり、個人情報保護委員会や警察への報告義務・調査期間が大幅に長期化します。
2. 最新ランサムウェアによる「二重恐喝(Double Extortion)」の罠
現代の攻撃者は、データを暗号化する前に機密データを外部へ持ち出します。電源を切っても流出は止まりません。むしろ「OSが再起動不能になり、バックアップからの復旧プロセス自体が壊れる」二次被害を招くリスクすらあります。
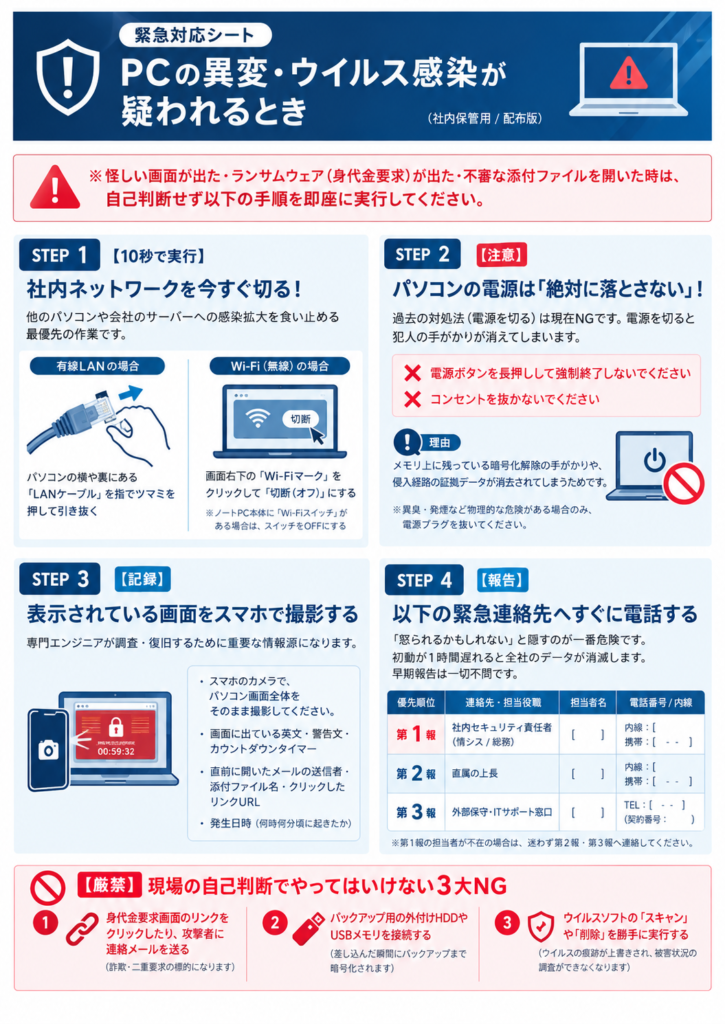
現場が取るべき「正しい初動3ステップ」
パニック状態の現場でも迷わず実行すべきアクションは、極めてシンプルです。
【ステップ1:物理遮断】
LANケーブルを引き抜く / Wi-Fiをオフにする(通信のみを切断)
↓
【ステップ2:現状維持】
PCの電源は切らない・再起動しない(メモリ・画面を保全)
↓
【ステップ3:証拠撮影と即時報告】
スマホで画面を撮り、あらかじめ決めた連絡先へ電話
- 最優先は「ネットワークの物理遮断」
他の社内PCやファイルサーバーへの水平展開(ラテラルムーブメント)を防ぐため、LANケーブルを抜く、または画面右下のWi-Fiを切断します。電源はつけたまま、通信経路だけを断ち切るのが鉄則です。 - スマホのカメラで画面全体を撮影
画面に表示された脅迫文面、エラーコード、カウントダウンタイマー、直前に受信したメールのヘッダー情報は、その後の復旧可否を判断する重要な一次情報になります。
しかし、「マニュアル(人の注意)」だけでは会社を守りきれない
現場が迷わず動くための「1枚マニュアル」の整備は、初動の被害を抑える第一歩です。しかし、どれほど教育を徹底しても「巧妙な標的型メールを100%見抜くこと」は人間には不可能です。
また、攻撃者は金曜の深夜や大型連休など「誰もPCの前にいない時間帯」を狙って一気に暗号化を仕掛けてきます。有事の際にマニュアルが機能する前に、社内ネットワーク全体が制圧されてしまうケースが後を絶ちません。
だからこそ、現場のルール整備と同時に、「侵入されることを前提とした、自動で動く3重のシステム防壁」が不可欠になります。
- 侵入を門前払いする「MFA(二要素認証)」
パスワードが漏洩しても、本人のスマホ認証がなければログインさせない。 - 夜間・休日も不審な挙動を自動遮断する「EDR(エンドポイント監視)」
万一すり抜けても、端末の異常な暗号化の兆候を検知し、数秒でその端末をネットワークから自動隔離する。 - 身代金を絶対に払わないための「不変(イミュータブル)バックアップ」
攻撃者からも管理者からも書き換え・削除ができない領域にデータを自動退避し、最悪の事態でも数時間で業務を再開できる環境を作る。
以下から社内配布用「非常時1枚マニュアル(雛形PDF)」のサンプルをダウンロードできます。
非常時1枚マニュアル(雛形PDF)
高度なセキュリティ・監視体制の導入をお考えの方へ
当社では現場用マニュアルの作成や体制づくりのご相談に加え、24時間EDR監視や不変バックアップ等の高度な技術実装について、中小企業支援の実績が豊富なセキュリティ専門インフラベンダー(MSP)をご紹介させていただきます。